Cómo monitorear la seguridad de redes empresariales paso a paso

Resumen Rápido
El monitoreo de seguridad consiste en recopilar y analizar de forma continua los datos de redes, endpoints y servicios en la nube para detectar actividad sospechosa antes de que cause daños. Según el artículo, en lugar de revisiones periódicas, esta práctica permite encontrar intrusiones en tiempo real.
El 46% de las organizaciones depende de monitoreo periódico, mensual o trimestral, lo que deja huecos importantes.
Antes de configurar alertas, registre el tráfico normal de cada área como línea base.
Revise dispositivos, tráfico, endpoints y servicios en la nube para tener una visibilidad completa.
Pruebe y ajuste las alertas durante las primeras semanas para reducir las falsas alarmas.
Integre el monitoreo con un SIEM y un EDR para acortar el tiempo entre detección y respuesta.
¿Su red está realmente protegida?
ADSE evalúa vulnerabilidades y diseña el monitoreo de seguridad de su empresa.
Tabla de Contenidos
Cómo monitorear la seguridad de redes empresariales paso a paso
Qué es el monitoreo de seguridad de redes empresariales y por qué importa
Qué debe supervisar: dispositivos, tráfico, endpoints y servicios en la nube
Paso a paso para implementar el monitoreo de seguridad en su empresa
Herramientas de monitoreo de red: cómo elegir según tamaño, arquitectura y presupuesto
Mejores prácticas de seguridad de red y métricas con umbrales de alerta
Detección de amenazas en redes empresariales: alertas, anomalías y su integración con SIEM y EDR
Respuesta a incidentes de ciberseguridad: qué debe incluir su plan y cómo arrancar hoy
Cómo monitorear la seguridad de redes empresariales paso a paso
Última actualización: 21 de noviembre de 2026
Muchas empresas medianas descubren una intrusión semanas después de que ocurrió. El monitoreo de seguridad de redes empresariales permite detectar esas amenazas en tiempo real. Según informe de tendencias de ciberseguridad en la cadena de suministro 2026, el 46% de las organizaciones depende de monitoreo periódico, mensual o trimestral. Esa frecuencia puede dejar huecos importantes entre una revisión y la siguiente.
Qué es el monitoreo de seguridad de redes empresariales y por qué importa
El monitoreo de seguridad de redes es la recopilación y el análisis continuos de datos de redes, endpoints y servicios en la nube. Su objetivo es encontrar actividad sospechosa antes de que cause daños.
Según definición de monitoreo de seguridad empresarial, esta práctica reúne datos de tres áreas: la red, los dispositivos y la nube. Así se obtiene una vista completa de lo que ocurre en la empresa.
Por qué importa:
Detecta accesos no autorizados a tiempo
Revela dispositivos o cuentas comprometidas
Permite responder antes de que un incidente escale
Ayuda a cumplir con exigencias de auditoría
Qué debe supervisar: dispositivos, tráfico, endpoints y servicios en la nube
Una buena supervisión empieza por saber qué existe en la red. Muchas empresas no tienen un inventario actualizado de sus equipos.
La visibilidad de seguridad de red abarca el estado de los dispositivos y el comportamiento de los usuarios. Según explicación de monitorización de red, el monitoreo amplía la vista desde la salud del equipo hasta cómo actúan las personas.
Revise al menos estos cuatro puntos:
Dispositivos: routers, switches, firewalls y servidores
Tráfico: flujos de entrada y salida, incluido el tráfico inusual
Endpoints: computadoras y teléfonos de los empleados
Servicios en la nube: accesos, configuraciones y datos almacenados
Paso a paso para implementar el monitoreo de seguridad en su empresa
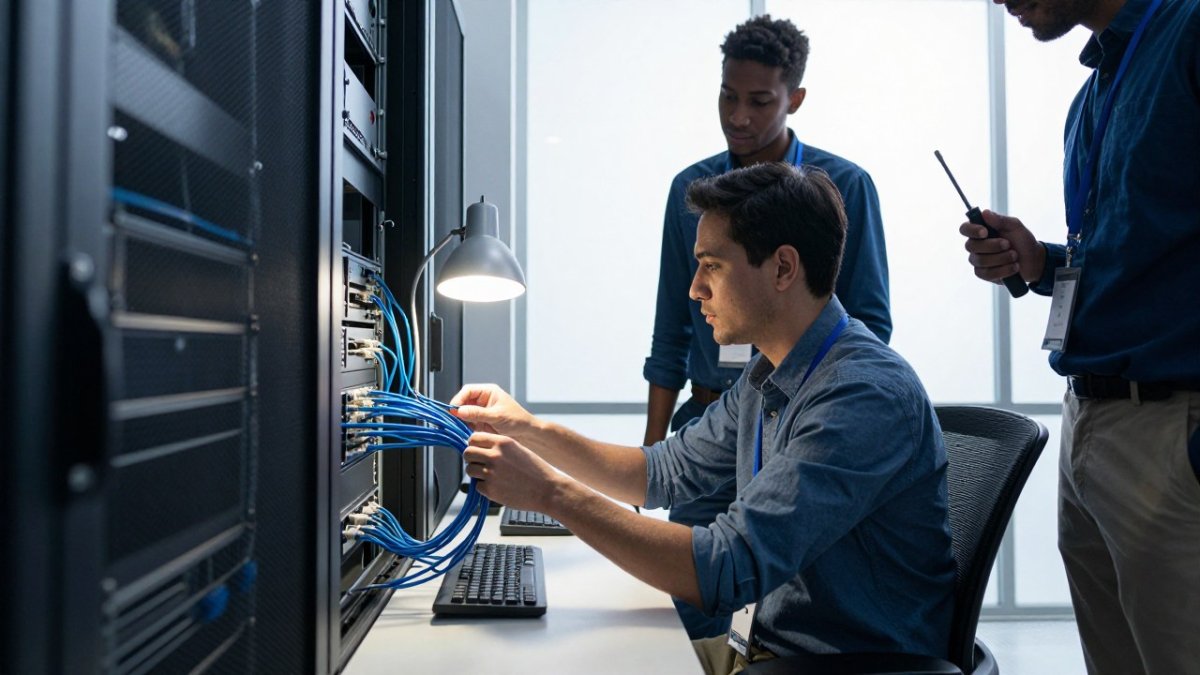
Dos técnicos revisan la actividad de la red en un monitor dentro de un cuarto de servidores.

Siga estos pasos en orden:
Haga un inventario. Liste todos los dispositivos, usuarios y servicios en la nube.
Defina una línea base. Registre el tráfico normal de cada área. Sin ella, no sabrá qué es anómalo.
Elija sus fuentes de datos. Incluya firewalls, endpoints y registros de la nube.
Configure las alertas. Priorice las más críticas para evitar saturar a su equipo.
Asigne responsables. Cada alerta necesita a alguien que la revise.
Pruebe y ajuste. Revise las alertas falsas durante las primeras semanas.
Si todavía no tiene un diagnóstico de su infraestructura, una auditoría técnica de redes le da esa línea base antes de implementar el monitoreo.
Antes de empezar, revise su [PAGE:1]. Ahí encontrará cómo planificar la supervisión continua de vulnerabilidades.
Estos son los pasos para implementar el monitoreo, con el momento en que cada uno debe realizarse.
Paso | Qué hacer | Cuándo |
Inventario | Listar dispositivos, usuarios y servicios en la nube | Primer paso |
Línea base | Registrar el tráfico normal de cada área | Antes de configurar alertas |
Fuentes de datos | Incluir firewalls, endpoints y registros de la nube | Tras la línea base |
Alertas | Priorizar las más críticas | Durante la configuración |
Responsables | Asignar a alguien para revisar cada alerta | Antes de operar |
Prueba y ajuste | Revisar alertas falsas | Primeras semanas |
Herramientas de monitoreo de red: cómo elegir según tamaño, arquitectura y presupuesto
No existe una herramienta única para todas las empresas. La mejor opción depende de tres factores: el tamaño de la red, cómo está organizada y cuánto puede invertir. Pero esos factores solo sirven si se traducen en criterios verificables antes de pedir una demo o una cotización.
Criterios que conviene puntuar antes de decidir:
Cobertura de activos: ¿la herramienta descubre automáticamente dispositivos y mantiene un inventario actualizado? ¿Cubre endpoints, servicios en la nube y tráfico este-oeste, no solo el perímetro?
Profundidad de análisis: ¿solo muestra métricas de rendimiento o también detecta anomalías de comportamiento y correlaciona eventos de varias fuentes?
Integraciones nativas: ¿se conecta con su SIEM, con el EDR de los endpoints y con la gestión de vulnerabilidades sin desarrollos a medida? ¿Exporta registros en formatos estándar como syslog o CEF?
Facilidad de uso: ¿cuántas horas de formación necesita un analista para operarla? ¿La interfaz prioriza alertas o obliga a navegar por paneles?
Escalabilidad y modelo de despliegue: ¿opera en local, en la nube o en modelo híbrido? ¿El precio escala por dispositivo, por volumen de tráfico o por usuario?
Soporte y actualizaciones: ¿incluye soporte en español y actualizaciones de firmas o reglas con frecuencia documentada?
Cómo cambia la elección según el tamaño:
Empresas pequeñas (hasta ~50 dispositivos): suelen priorizar herramientas ligeras con descubrimiento automático y alertas básicas; el costo de personal dedicado suele pesar más que la cantidad de funciones.
Empresas medianas (50-500 dispositivos): necesitan correlación de eventos, integración con SIEM y paneles por rol; aquí aparece la disyuntiva entre una suite integrada y varias herramientas especializadas.
Empresas grandes (más de 500 dispositivos): requieren escalabilidad horizontal, retención de registros configurable y control de acceso granular; la integración con el centro de operaciones de seguridad (SOC) pasa a ser un requisito, no un extra.
Presupuesto: los precios varían según la cantidad de dispositivos, la configuración y el proveedor. Solicite cotización directamente al proveedor para conocer el costo real en su caso.
Atención: elegir solo por precio puede llevar a una herramienta que no se integra con su SIEM ni con su EDR, lo que obliga a duplicar alertas y a mantener procesos manuales que consumen más tiempo del que ahorran.
Si todavía no tiene un diagnóstico de su infraestructura, una auditoría técnica de redes le da esa línea base antes de implementar el monitoreo.
Mejores prácticas de seguridad de red y métricas con umbrales de alerta
Una buena práctica es medir antes de reaccionar. Defina qué es normal para su empresa y cuándo debe encender una alarma. El error más común es copiar umbrales de un manual o de otra empresa: lo que es anómalo en una red de 30 dispositivos no lo es en una de 300.
Cómo construir una línea base útil:
Recoja datos durante al menos dos semanas en horario laboral y fuera de él, para capturar la variación normal.
Segmente por área o tipo de activo: el tráfico de un servidor de base de datos no se compara con el de una estación de trabajo.
Documente los picos esperados: cierres de mes, campañas, copias de seguridad nocturnas o actualizaciones programadas explican subidas que no son amenazas.
Revise la línea base cada trimestre o cuando cambie la arquitectura (nueva nube, nueva sede, nuevo proveedor).
Métricas de seguridad que conviene vigilar, con umbrales de partida orientativos:
Intentos fallidos de inicio de sesión: más de 5 en 10 minutos para una misma cuenta, o más de 20 desde una misma IP en una hora, justifican revisión.
Dispositivos nuevos conectados: cualquier alta no inventariada en horario no laboral debe generar alerta.
Picos de tráfico fuera de horario: un volumen superior al doble de la media de la franja nocturna durante más de 15 minutos merece atención.
Latencia o pérdida de paquetes: un aumento sostenido por encima del 20% respecto a la línea base durante 10 minutos puede indicar saturación o ataque.
Conexiones salientes a destinos no habituales: cualquier tráfico hacia países o rangos IP no vistos antes en el mes.
Cambios de configuración en firewalls o routers: toda modificación fuera de una ventana de cambio aprobada debe registrarse y revisarse.
Cómo escalar una alerta:
Nivel 1: alerta informativa; se registra y se revisa en el turno.
Nivel 2: requiere verificación en menos de 1 hora; se abre un ticket y se consulta al responsable del activo.
Nivel 3: posible incidente; se activa el procedimiento de respuesta, se aísla el activo si es necesario y se notifica al responsable de seguridad.
Atención: un umbral demasiado bajo genera fatiga de alertas y hace que el equipo ignore avisos reales; uno demasiado alto deja pasar ataques que solo se detectan cuando el daño ya ocurrió. Ajuste los valores con datos propios y revise semanalmente las alertas falsas durante el primer mes.
Los umbrales deben ajustarse a su propia línea base y documentarse para que cualquier analista pueda entender por qué se disparó una alarma. Si necesita asegurar la continuidad de su operación, revise [PAGE:4].
Detección de amenazas en redes empresariales: alertas, anomalías y su integración con SIEM y EDR
Un sistema de detección compara la actividad actual con la línea base. Cuando algo se desvía, genera una alerta.
Integrar el monitoreo con un SIEM centraliza los registros de todas las fuentes. Un EDR, por su parte, vigila los endpoints y puede aislar un equipo comprometido. Juntos reducen el tiempo entre la detección y la respuesta.
Cuidado con el exceso de datos. Según advertencia sobre sobrecarga de monitoreo de actividad de datos, recopilar datos sin procesar puede sobrecargar incluso a equipos maduros. Priorice las alertas que realmente requieren acción.
Respuesta a incidentes de ciberseguridad: qué debe incluir su plan y cómo arrancar hoy
Detectar un problema no basta si no sabe qué hacer después. Si quiere anticiparse a los riesgos, puede conocer cómo implementar servicios de inteligencia de amenazas. Un plan de respuesta define quién actúa, qué aísla y cómo informa.
Un plan básico debe incluir:
Lista de contactos internos y externos
Pasos para aislar equipos o cuentas afectadas
Procedimiento para preservar evidencia
Canales de comunicación con clientes y reguladores
Para empezar hoy, escriba un plan de una página y pruébelo con un ejercicio simulado. Así descubrirá los vacíos antes de un ataque real. Y si ya enfrenta un ataque, la guía para [PAGE:5] le indica los primeros pasos a seguir.
Empiece hoy con una evaluación gratuita de vulnerabilidades. ADSE le ayuda a identificar los puntos débiles de su red y a construir un monitoreo que proteja su operación. Contáctenos para comenzar su evaluación.
Preguntas Frecuentes
¿Qué es el monitoreo de seguridad de redes empresariales?
Es la recopilación y el análisis continuos de datos procedentes de redes, endpoints y servicios en la nube para detectar amenazas, anomalías e incidentes de seguridad. Su objetivo es dar visibilidad sobre dispositivos, tráfico y comportamiento de usuarios, de modo que el equipo pueda reaccionar a tiempo. Para una empresa, significa saber qué ocurre en su infraestructura en todo momento y no solo después de un problema.
¿Cuál es la diferencia entre monitoreo de red y monitoreo de seguridad?
El monitoreo de red se enfoca en el rendimiento y la disponibilidad: latencia, uso de ancho de banda, pérdida de paquetes y estado de los dispositivos. El monitoreo de seguridad busca indicios de ataques, accesos no autorizados y comportamientos anómalos. En la práctica, ambos se complementan. Conviene integrarlos para no perder señales que aparezcan en cualquiera de los dos planos.
¿Qué eventos de seguridad deben generar una alerta?
Conviene alertar sobre intentos de acceso fallidos repetidos, accesos desde ubicaciones o horarios inusuales, cambios en configuraciones de firewall, tráfico hacia destinos desconocidos y picos anómalos de transferencia de datos. Recopilar toda la actividad sin priorizar puede sobrecargar a los equipos, así que las alertas deben filtrarse según riesgo. Defina umbrales con base en la línea base de comportamiento normal de su red.
¿Cada cuánto tiempo se debe revisar la seguridad de la red?
El monitoreo debe ser continuo, no periódico. Esa práctica puede dejar ventanas amplias sin visibilidad. Complemente el monitoreo continuo con auditorías técnicas programadas, que sirven para validar controles y detectar vulnerabilidades.
Comentarios